GDPR-vaatimusten noudattamatta jättämisen riski: mitä jokaisen johtajan on ymmärrettävä ennen vuotta 2026
Yleinen tietosuoja-asetus (GDPR) on eurooppalainen asetus, jonka tarkoituksena on suojata Euroopan unionin kansalaisten henkilötietoja. Sen noudattamatta jättäminen voi aiheuttaa vakavia seurauksia yrityksille ja organisaatioille. Mitä riskejä siihen liittyy? Katsotaanpa asiaa tarkemmin.
Monet pk-yritysten ja keskisuurten yritysten johtajat uskovat edelleen, että CNIL (Ranskan tietosuojaviranomainen) kohdistaa toimensa vain digitaalisiin jättiläisiin. Luvut kertovat toisenlaisen tarinan: vuonna 2024 lähes 8 kymmenestä pakotteesta kohdistui erittäin pieniin yrityksiin ja pk-yrityksiin. Tässä artikkelissa selitetään selkeästi ja ammattikielettömästi todelliset riskit, yleisimmät haavoittuvuudet ja konkreettiset toimenpiteet niiltä suojautumiseksi.
Toinen merkittävä ja usein johtajien aliarvioima kehitysaskel on se, että CNIL on modernisoinut merkittävästi havaitsemiskykyään. Viranomainen pystyy nyt arvioimaan organisaation GDPR-kypsyystasoa skannaamalla suoraan sen verkkosivustoja vaihtelevalla syvyydellä. Evästebannerit, seurantatyökalut, lakisääteiset ilmoitukset, tiedonkeruulomakkeet, tietosuojakäytännöt ja protokollaturvallisuus: kaikkea tätä voidaan analysoida etänä ilman ennakkoilmoitusta, ja se toimii lähtökohtana viralliselle tarkastukselle.
Tämä teollistuminen perustuu tekoälyyn, jonka avulla CNIL (Ranskan tietosuojaviranomainen) voi suorittaa näitä verkkotarkastuksia massiivisessa ja automatisoidussa mittakaavassa. Kun ihminen aiemmin tutki muutamia kymmeniä sivustoja vuodessa, algoritmiset työkalut voivat analysoida tuhansia yhden päivän aikana, tunnistaa toistuvia tietomurtoja ja kohdistaa tarkasti alttiimpiin organisaatioihin. Pk-yrityksille sääntelyn "taustamelu" on siis muuttunut perustavanlaatuisesti: pelkkä näkymättömyys ei enää riitä välttämään havaitsemista.
Keskeiset tiedot
- Raskaat taloudelliset seuraamukset: enintään 20 miljoonaa euroa tai 4 % maailmanlaajuista liikevaihtoa, sen mukaan kumpi on suurempi.
- Laajennettu kohde: Hyvin pienet yritykset ja pk-yritykset ovat nyt vastuussa suurimmasta osasta CNIL:n määräämiä pakotteita.
- Useita seurauksia: sakot, rikosoikeudelliset seuraamukset, maineen vahingoittuminen, sopimusten menetys, vahingonkorvauskanteet.
- Päävipu: Johdon ohjaama ja tietosuojavastaavan tukema jäsennelty lähestymistapa GDPR-vaatimustenmukaisuuteen vähentää riskiä merkittävästi.
- Trendit vuosille 2025–2026: Free ja Free Mobile saivat 42 miljoonan euron sakot, France Travail 5 miljoonaa euroa ja Shein 150 miljoonaa euroa. Sakot olivat pienemmät, mutta paljon suuremmat.
Yrityksen GDPR-vaatimusten noudattamatta jättämisen riskin ymmärtäminen
Mistä me oikein puhumme?
Yleinen tietosuoja-asetus (GDPR) on säännellyt kaikkia henkilötietoihin liittyviä toimintoja toukokuusta 2018 lähtien: tietojen keräämistä, tallentamista, siirtämistä, profilointia ja poistamista. Kaikki organisaatiot, jotka käsittelevät näitä tietoja – asiakkaat, potentiaaliset asiakkaat, työntekijät, toimittajat – kuuluvat sen soveltamisalaan koosta tai toimialasta riippumatta.
GDPR:n noudattamatta jättäminen ei ole pelkästään hallinnollinen virhe. Se johtaa rekisterinpitäjän, joka on useimmiten itse yritys ja sen laillinen edustaja, siviilioikeudelliseen, hallinnolliseen ja joskus myös rikosoikeudelliseen vastuuseen.
Ketä se oikeasti koskee?
Sääntö on laaja: jos yrityksesi käsittelee Euroopan unionissa asuvien henkilöiden henkilötietoja, se vaikuttaa sinuun. Tämä koskee sekä paikallista kanta-asiakasohjelmaa hallinnoivaa jälleenmyyjää että kansainvälistä konsernia hallinnoivaa holdingyhtiötä.
Kolme toimijaa on eturintamassa: rekisterinpitäjät, tietojen käsittelijät (IT-palveluntarjoajat, markkinointitoimistot, hosting-palveluntarjoajat) ja mahdolliset yhteisrekisterinpitäjät. Kutakin voidaan rangaista itsenäisesti, mistä monet yritykset eivät ole tietoisia.
Miksi tästä aiheesta on taas tullut kuuma puheenaihe?
Pitkään GDPR:n soveltaminen vaikutti epätasaiselta. Nuo ajat ovat ohi. Vuonna 2022 CNIL (Ranskan tietosuojaviranomainen) otti käyttöön yksinkertaistetun seuraamusmenettelyn, jonka avulla se voi nopeasti määrätä jopa 20 000 euron sakkoja paljastamatta organisaation henkilöllisyyttä. Tämän seurauksena vuonna 2024 annettiin 69 yksinkertaistettua seuraamusta, lähes kolme kertaa enemmän kuin vuonna 2023.
Suurissa tapauksissa kyseiset summat ovat pilvissä. Vuonna 2025 pelkästään kaksi evästeisiin liittyvää päätöstä koskivat 475 miljoonaa euroa, joista 325 miljoonaa euroa koski Googlea ja 150 miljoonaa euroa Sheiniä. Viesti on selvä: vähemmän tapauksia, mutta esimerkillisiä seuraamuksia.
Mitä seuraamuksia sovelletaan GDPR-sääntöjä rikkovaan yritykseen?
CNIL:n määräämät hallinnolliset sakot
GDPR asettaa kaksi ylärajaa. Ensimmäinen, enintään 10 miljoonaa euroa tai 2 % maailmanlaajuista vuosittaista liikevaihtoa, kohdistuu rikkomuksiin, kuten käsittelyrekisterin puuttumiseen tai vaikutustenarvioinnin tekemättä jättämiseen. Toinen, enintään 20 miljoonaa euroa tai 4 % maailmanlaajuista liikevaihtoa, rankaisee vakavimmista rikkomuksista: laillisen perustan puutteesta, rekisteröidyn oikeuksien loukkaamisesta ja sääntelemättömistä kansainvälisistä siirroista.
Viime vuosien paljastavin CNIL:n sakko ei ole miljoonien eurojen sakko, vaan pikemminkin Amazon France Logistiquelle joulukuussa 2024 langetettu 32 miljoonan euron sakko valvonnasta, jota pidetään suhteettomana keräilijöiden valvontaan verrattuna. Viesti on selvä: jopa "tuottavaksi" esitetty järjestelmä voi ylittää laittomuuden rajan, jos se loukkaa työntekijöiden yksityisyyttä.
GDPR-rikosoikeudelliset seuraamukset
Hallinnollisten näkökohtien lisäksi Ranskan rikoslaki säätää GDPR:ään liittyviä rikosoikeudellisia seuraamuksia, jotka voivat olla yksityishenkilöille jopa viisi vuotta vankeutta ja 300 000 euron sakko ja oikeushenkilöille 1,5 miljoonaa euroa. Nämä seuraamukset kattavat vilpillisen tiedonkeruun, arkaluonteisten tietojen käsittelyn ilman laillista perustetta ja tietojen väärinkäytön. Vaikka tällaiset syytteet ovat edelleen harvinaisia, ne voidaan liittää CNIL:n (Ranskan tietosuojaviranomaisen) menettelyyn.
Epäsuorat seuraukset, usein kalleimmat
GDPR-seuraamuksella on kustannuksia, jotka ylittävät paljon sakon määrän: imagovaurioita, erityisesti yritysten välisillä markkinoilla, joilla vaatimustenmukaisuudesta on tullut ostokriteeri; sopimusten menetyksiä, koska jotkut asiakkaat vaativat nyt virallista todistetta vaatimustenmukaisuudesta tarjouspyynnöissään; asianosaisten henkilöiden yksilöllisiä tai ryhmäkanteita koskevia oikeussuojakeinoja; sisäisiä korjaavia toimenpiteitä koskevia kustannuksia, jotka usein ylittävät itse sakon määrän.
Miten CNIL-auditointi käynnistetään?
Kontrollin lähteet ja muodot
CNIL-tarkastuksen voi käynnistää valitus (CNIL vastaanotti lähes 17 800 vuonna 2024), yrityksen lähettämä tietomurtoilmoitus, vuosittainen prioriteettiasia tai negatiivinen mediahuomio. Tarkastusmuotoja on neljä: paikan päällä tehtävä tarkastus, kuuleminen, verkkotarkastus ja asiakirjatarkastus. Jälkimmäinen, jossa käytetään yksityiskohtaista kyselylomaketta, on yleisin ja aliarvioituin.
Menettely
Jos rikkomuksia havaitaan, CNIL antaa ensin virallisen ilmoituksen, jossa on määräaika. Vuonna 2024 annettiin 180 virallista ilmoitusta. Tämä on usein viimeinen mahdollisuus välttää julkinen seuraamus. Muussa tapauksessa rajoitettu paneeli aloittaa menettelyn, joka voi kestää kuudesta kahdeksaantoista kuukautta. Lisätietoja on saatavilla Viqtorin opas GDPR-vaatimustenmukaisuuden auditointiin.
Yleisimmät haavoittuvuusalueet liiketoiminnassa
Virheellinen tiedonhallinta
Tämä on ensisijainen riskitekijä. Monet yritykset laativat GDPR-käytännön vuonna 2018, arkistoivat sen eivätkä ole koskaan tarkistaneet sitä uudelleen. Työkalut, palveluntarjoajat ja tietovirrat kuitenkin kehittyvät jatkuvasti. Ilman jatkuvaa seurantaa kuilu todellisuuteen levenee. Tämä asia kuuluu suoraan johdon vastuulle: GDPR:n 5.2 artiklassa vahvistettu vastuuvelvollisuuden periaate edellyttää vaatimustenmukaisuuden osoittamista milloin tahansa. Tämä ei ole keinovelvoite, vaan todistusvelvollisuus.
Tietosuojavastaavan poissaolo tai huono asema
Tietosuojavastaavan (DPO) nimittäminen on pakollista viranomaisille, arkaluonteisia tietoja laajamittaisesti käsitteleville organisaatioille tai yksilöitä järjestelmällisesti valvoville organisaatioille. Käytännössä monet yritykset hyötyvät tietosuojavastaavan nimittämisestä jopa ilman virallista velvoitetta, koska se vahvistaa vastuuketjua. Tietosuojavastaavalla on kuitenkin oltava tarvittavat resurssit toimiakseen: suora yhteys johtoon, budjetti, riippumattomuus ja osallistuminen projekteihin. Useat viimeaikaiset pakotteet ovat kohdistuneet erityisesti yrityksiin, jotka ovat nimittäneet puhtaasti muodollisen tietosuojavastaavan.
Alimitoitettu tekninen turvallisuus
Tästä on tullut merkittävien sanktioiden ykkössyy. Vuonna 2025 29 % eurooppalaisista sakoista liittyi riittämättömiin teknisiin ja organisatorisiin toimenpiteisiin. Free and Free Mobile -tapaus, jolle määrättiin tammikuussa 2026 yhteensä 42 miljoonan euron sakot, havainnollistaa tätä täydellisesti: monivaiheisen todennuksen puuttuminen VPN-yhteyksissä ja tietomurtojen havaitsemisjärjestelmien tehottomuus katsottiin vakaviksi tietomurroiksi sen jälkeen, kun tunkeutuminen vaaransi 24 miljoonaa sopimusta.
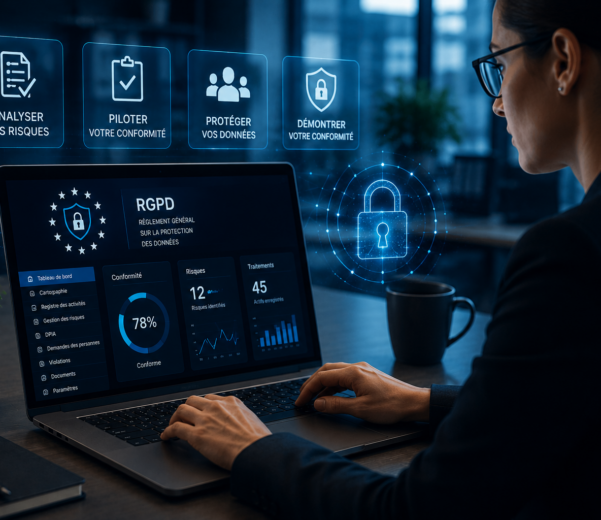
Tämän ulottuvuuden jäsentämiseksi Viqtorin GDPR-hallintamoduuli tarjoaa suoraan käyttökelpoisen, raamatullisen yksinkertaisen toimintakehyksen.
Haluatko arvioida altistumisesi tasoa konkreettisesti? Viqtor-tiimi voi auttaa sinua yrityksellesi räätälöidyssä diagnoosissa.
Tehokkaan GDPR-vaatimustenmukaisuuslähestymistavan rakentaminen
Kartta ennen korjausta
Mikään vakava GDPR-vaatimustenmukaisuusprosessi ei ala ilman kattavaa tietojenkäsittelytoimien kartoitusta. Tämä vaihe on välttämätön kaikelle muulle: tietovirtojen, tarkoitusten, vastaanottajien, säilytysaikojen ja oikeusperusteiden tunnistamiselle. Tuloksena olevat tiedot syötetään käsittelyrekisteriin, pakolliseen asiakirjaan ja ensimmäiseksi pyydetyksi asiakirjaksi CNIL-auditoinnin yhteydessä.
Sopimusten ja alihankintaketjun varmistaminen
Jokaisen palveluntarjoajan, joka käsittelee tietoja puolestasi, on oltava GDPR:n 28 artiklan mukaisen sopimuksen alaisena: hosting-palveluntarjoajan, SaaS-julkaisijan, markkinointitoimiston tai palkanlaskentayrityksen. Yksikin puuttuva lauseke voi riittää tekemään sinut vastuulliseksi alihankkijan tiloissa tapahtuvan tietomurron sattuessa. Tämä seikka on sitäkin tärkeämpi, kun otetaan huomioon, että monet työkalut siirtävät tietoja Euroopan unionin ulkopuolelle, mikä edellyttää erityisiä suojatoimia, joita harvoin virallistetaan.
Kestävän hallinnon toteuttaminen
Vaatimustenmukaisuus ei ole projekti, se on prosessi. Tämä sisältää vuosittaisen tietojenkäsittelytoimien tarkastelun, dokumentoidun tietomurtojen hallintamenettelyn (ilmoitus 72 tunnin kuluessa), koulutussuunnitelman, rekisteröityjen oikeuksia koskevien pyyntöjen seurannan ja yhteenvedon johdolle. Viqtorin opas henkilötietoihin yksityiskohtaisesti nämä parhaat käytännöt.
Lopuksi
GDPR-vaatimusten noudattamatta jättämisen riski on muuttunut luonteeltaan viimeisten kahden vuoden aikana. Siitä on tullut todennäköisempää, koska valvonta standardoidaan. Kalliimpaa, koska viranomaiset omaksuvat strategian, jossa määrätään esimerkillisiä sakkoja. Näkyvämpää, koska vaatimustenmukaisuudesta on tulossa sopimusstandardi, jota asiakkaat ja kumppanit odottavat.
Johtajalle kysymys ei ole enää siitä, onko ponnistus kannattava, vaan siitä, miten se jäsennetään tehokkaasti. Hyvin toteutettu lähestymistapa – kartoitus, hallinta, tietoturva ja valvonta – on aina halvempi kuin rangaistus ja pitkällä aikavälillä se muodostaa todellisen kilpailuedun.
Haluatko varmistaa vaatimustenmukaisuutesi? Keskustele Viqtor-asiantuntijan kanssa jäsentää lähestymistapaasi ajan kuluessa.
Usein kysytyt kysymykset — Kysymyksesi johtajana
Mitkä yritykset ovat GDPR-vaatimustenvastaisuuden riskeistä alttiita?
Kaikki ne. Heti kun yritys käsittelee Euroopan unionissa asuvien luonnollisten henkilöiden – asiakkaiden, potentiaalisten asiakkaiden, työntekijöiden tai toimittajien – tietoja, se kuuluu GDPR:n soveltamisalaan. Koko, asema ja toimiala eivät ole merkityksellisiä. Vuonna 2024 lähes kahdeksan kymmenestä CNIL:n (Ranskan tietosuojaviranomaisen) määräämästä pakotteesta kohdistui mikroyrityksiin ja pk-yrityksiin.
Mitä tapahtuu, jos CNIL aloittaa tutkinnan?
CNIL (Ranskan tietosuojaviranomainen) lähettää ensin ilmoituksen postitse, haasteen tai paikan päällä tehtävän käynnin kautta. Yrityksellä on sitten aikaa toimittaa pyydetyt asiakirjat: käsittelyrekisteri, tietosuojakäytäntö, alihankintasopimukset ja turvatoimenpiteet. Jos puutteita havaitaan, annetaan virallinen ilmoitus, joka aloittaa vaatimustenmukaisuusjakson. Jos tilannetta ei korjata, aloitetaan seuraamusmenettelyt.
Voidaanko alihankkijaa rangaista GDPR:n noudattamatta jättämisestä?
Kyllä, ja sitä tapahtuu säännöllisesti. GDPR asettaa tietojen käsittelijöille erityisiä velvoitteita: turvallisuus, tiedot, tietomurroista ilmoittaminen ja dokumentoitujen ohjeiden noudattaminen. CNIL-sakko voi kohdistua vain tietojen käsittelijään, vain rekisterinpitäjään tai molempiin. Artikla 28 -sopimukset ovat siksi välttämättömiä sen selventämiseksi, kuka on vastuussa mistäkin.
Kuinka voit nopeasti vähentää GDPR:n noudattamatta jättämisen riskiä?
Kolme vaikuttavaa toimenpidettä voidaan toteuttaa 90 päivän kuluessa: käsittelyrekisterin auditointi ja päivittäminen; sen varmistaminen, että kaikki alihankintasopimukset sisältävät 28 artiklan pakolliset lausekkeet; ja perustekniikan turvallisuuden vahvistaminen (monivaiheinen todennus, salaus, tiukka pääsynhallinta). Nämä kolme toimenpidettä kattavat suurimman osan viimeaikaisista pakoteperusteista.
Mitkä ovat GDPR:n noudattamatta jättämisestä määrättävien sakkojen enimmäismäärät?
GDPR asettaa kaksi enimmäissakkoa: jopa 10 miljoonaa euroa tai 2 % maailmanlaajuista vuotuista liikevaihtoa ensimmäisen tason rikkomuksista ja jopa 20 miljoonaa euroa tai 4 % maailmanlaajuista liikevaihtoa vakavista rikkomuksista (oikeusperustan puuttuminen, oikeuksien loukkaaminen, sääntelemätön tiedonsiirto). Näiden hallinnollisten seuraamusten lisäksi Ranskan rikoslaissa on myös rikosoikeudellisia seuraamuksia.
Esimerkkejä GDPR-rikkomuksista, jotka johtivat merkittäviin seuraamuksiin?
Useat tapaukset erottuvat joukosta: Metalle langetettiin 1,2 miljardin euron sakko vuonna 2023 tiedonsiirroista Yhdysvaltoihin; Uberille 290 miljoonan euron sakko vuonna 2024 turvattomista siirroista; Amazon France Logistiquelle 32 miljoonan euron sakko vuonna 2024 suhteettomasta työntekijöiden valvonnasta; ja Googlelle 325 miljoonan euron sakko ja Sheinille 150 miljoonan euron sakko vuonna 2025 evästerikkomuksista. Nämä tapaukset havainnollistavat riskien laajuutta ja rangaistujen rikkomusten monimuotoisuutta.