1. Bienvenido
  2. Recursos
  3. Blog

¿Cuáles son los riesgos del incumplimiento del RGPD? ?

Actualizado EL

Riesgo de incumplimiento del RGPD: lo que todo directivo debe comprender antes de 2026.

El Reglamento General de Protección de Datos (RGPD) es un reglamento europeo que busca proteger los datos personales de los ciudadanos de la Unión Europea. Su incumplimiento puede tener graves consecuencias para empresas y organizaciones. ¿Cuáles son los riesgos? Analicémoslo con más detalle.

Seguridad de los datos: errar es humano.

Muchos directivos de pymes y empresas medianas siguen creyendo que la CNIL (Autoridad Nacional de Informática y Libertades de Francia) solo persigue a los gigantes digitales. Sin embargo, las cifras demuestran lo contrario: en 2024, casi 8 de cada 10 sanciones se dirigieron a microempresas y pymes. Este artículo explica, en un lenguaje claro y accesible, los riesgos reales, las vulnerabilidades más comunes y las medidas concretas para protegerse.

Otro avance importante, a menudo subestimado por los directivos, es que la CNIL ha modernizado significativamente sus capacidades de detección. La autoridad ahora puede evaluar el nivel de madurez de una organización en relación con el RGPD mediante el escaneo directo de sus sitios web, con distintos niveles de profundidad. Los banners de cookies, los rastreadores, los avisos legales, los formularios de recopilación de datos, las políticas de privacidad y la seguridad de los protocolos pueden analizarse de forma remota, sin previo aviso, y servir como punto de partida para una auditoría formal.

Esta industrialización se basa en la inteligencia artificial, que permite a la CNIL (Autoridad Francesa de Protección de Datos) realizar auditorías en línea a gran escala y de forma automatizada. Mientras que un agente humano solía examinar unas pocas docenas de sitios al año, las herramientas algorítmicas pueden analizar miles en un solo día, identificar infracciones recurrentes y dirigirse con precisión a las organizaciones más expuestas. Para las pymes, el panorama regulatorio ha cambiado radicalmente: simplemente pasar desapercibidas ya no basta para evitar ser detectadas.

Conclusiones clave

  • Fuertes sanciones económicas: hasta 20 millones de euros o 4 billones de euros de facturación global, lo que sea mayor.
  • Objetivo ampliado: Actualmente, las microempresas y las pymes representan la mayoría de las sanciones impuestas por la CNIL.
  • Múltiples consecuencias: Multas, sanciones penales, daños a la reputación, pérdida de contratos, demandas por daños y perjuicios.
  • Palanca principal: Un enfoque estructurado para el cumplimiento del RGPD, impulsado por la dirección y respaldado por un DPO, reduce drásticamente el riesgo.
  • Tendencias para 2025-2026: Free y Free Mobile fueron multadas con 42 millones de euros, France Travail con 5 millones de euros y Shein con 150 millones de euros. Menos multas, pero mucho más elevadas.

Comprender el riesgo de incumplimiento del RGPD para una empresa.

¿De qué estamos hablando exactamente?

El Reglamento General de Protección de Datos (RGPD) regula todas las operaciones realizadas con datos personales desde mayo de 2018: recopilación, almacenamiento, transmisión, elaboración de perfiles y supresión. Cualquier organización que procese estos datos —clientes, potenciales clientes, empleados, proveedores— está sujeta a su ámbito de aplicación, independientemente de su tamaño o sector.

El incumplimiento del RGPD no es simplemente un error administrativo. Implica responsabilidad civil, administrativa y, en ocasiones, penal para el responsable del tratamiento de datos, que suele ser la propia empresa y su representante legal.

¿Quiénes son los realmente afectados?

La norma es amplia: si su empresa procesa datos personales de personas que residen en la Unión Europea, le afecta. Esto se aplica tanto al minorista local que gestiona un programa de fidelización como a la sociedad matriz que gestiona un grupo internacional.

Tres actores principales se encuentran en primera línea: los responsables del tratamiento de datos, los encargados del tratamiento (proveedores de servicios informáticos, agencias de marketing, proveedores de alojamiento web) y cualquier responsable conjunto del tratamiento. Cada uno puede ser sancionado de forma independiente, un hecho que muchas empresas desconocen.

¿Por qué este tema vuelve a estar de actualidad?

Durante mucho tiempo, la aplicación del RGPD pareció desigual. Esos tiempos han quedado atrás. En 2022, la CNIL (Comisión Nacional de Informática y Libertades de Francia) implementó un procedimiento sancionador simplificado que le permite imponer rápidamente multas de hasta 20 000 € sin revelar la identidad de la organización. Como resultado, en 2024 se emitieron 69 sanciones simplificadas, casi el triple que en 2023.

En los casos más importantes, las cantidades involucradas se disparan. En 2025, solo dos sentencias relacionadas con las cookies ascendieron a 475 millones de euros, incluyendo 325 millones para Google y 150 millones para Shein. El mensaje es claro: menos casos, pero sanciones ejemplares.

¿Qué sanción del RGPD se aplica a una empresa que no cumple con la normativa?

Multas administrativas impuestas por la CNIL

El RGPD establece dos límites máximos. El primero, de hasta 10 millones de euros o 2 100 millones de yuanes de facturación anual global, se centra en infracciones como la ausencia de un registro de tratamiento o la falta de una evaluación de impacto. El segundo, de hasta 20 millones de euros o 4 100 millones de yuanes de facturación global, penaliza las infracciones más graves: falta de base jurídica, vulneración de los derechos de los interesados y transferencias internacionales no reguladas.

La multa más significativa impuesta por la CNIL en los últimos años no es una sanción multimillonaria, sino la impuesta en diciembre de 2024 a Amazon France Logistique: 32 millones de euros por una vigilancia considerada desproporcionada en comparación con la de los operarios de preparación de pedidos. El mensaje es claro: incluso un sistema presentado como "productivo" puede cruzar la línea de la ilegalidad si vulnera la privacidad de los empleados.

Sanciones penales del RGPD

Más allá de los aspectos administrativos, el código penal francés prevé sanciones penales relacionadas con el RGPD de hasta cinco años de prisión y una multa de 300.000 euros para personas físicas, y de 1,5 millones de euros para personas jurídicas. Estas sanciones abarcan la recopilación fraudulenta de datos, el tratamiento de datos sensibles sin base jurídica y el uso indebido de datos. Si bien estos procesos penales son poco frecuentes, pueden incorporarse a un procedimiento ante la CNIL (Autoridad Nacional de Informática y Libertades de Francia).

Las consecuencias indirectas, a menudo las más costosas

Las sanciones del RGPD conllevan un coste que va mucho más allá de la multa: daños a la imagen, especialmente en los mercados B2B donde el cumplimiento se ha convertido en un criterio de compra; pérdida de contratos, ya que algunos clientes ahora exigen pruebas formales de cumplimiento en sus licitaciones; acciones de reparación por parte de los afectados, individualmente o mediante demandas colectivas; y costes de subsanación interna que a menudo superan la propia multa.

¿Cómo se inicia una auditoría de la CNIL?

Fuentes y formas de control

Una auditoría de la CNIL puede iniciarse a raíz de una denuncia (la CNIL recibió cerca de 17.800 en 2024), una notificación de infracción enviada por la empresa, un tema prioritario anual o una cobertura mediática negativa. Existen cuatro modalidades: inspección in situ, audiencia, revisión en línea y revisión documental. Esta última, mediante un cuestionario detallado, es la más frecuente y la más subestimada.

El procedimiento

Si se detectan infracciones, la CNIL emite primero una notificación formal con un plazo. En 2024, se emitieron 180 notificaciones formales. Esta suele ser la última oportunidad para evitar una sanción pública. De lo contrario, el panel restringido abre un procedimiento que puede durar entre seis y dieciocho meses. Para obtener más información, puede consultar la Guía de Viqtor sobre auditoría de cumplimiento del RGPD.

Las áreas de vulnerabilidad más frecuentes en los negocios

Una gobernanza de datos defectuosa

Este es el principal factor de riesgo. Muchas empresas elaboraron una política de RGPD en 2018, la archivaron y nunca la revisaron. Sin embargo, las herramientas, los proveedores de servicios y los flujos de datos están en constante evolución. Sin una supervisión continua, la brecha con la realidad se amplía. Este problema recae directamente sobre la dirección: el principio de responsabilidad consagrado en el artículo 5.2 del RGPD exige demostrar el cumplimiento en todo momento. No se trata de una obligación de medios, sino de una obligación de prueba.

La ausencia o mala ubicación del DPO

La designación de un Delegado de Protección de Datos (DPD) es obligatoria para las autoridades públicas, las organizaciones que procesan datos sensibles a gran escala o aquellas que realizan un seguimiento sistemático de personas. En la práctica, muchas empresas se benefician de su designación incluso sin una obligación formal, ya que refuerza la cadena de responsabilidad. Sin embargo, el DPD debe contar con los recursos necesarios para actuar: acceso directo a la dirección, presupuesto, independencia y participación en los proyectos. Varias sanciones recientes se han dirigido específicamente a empresas que designaron un DPD meramente formal.

Seguridad técnica insuficiente

Esta se ha convertido en la principal razón de las sanciones significativas. En 2025, el 29 % de las multas europeas se debieron a medidas técnicas y organizativas inadecuadas. El caso de Free Mobile, sancionado en enero de 2026 con una multa total de 42 millones de euros, ilustra perfectamente este punto: la falta de autenticación multifactor en el acceso VPN y la ineficacia de los sistemas de detección de exfiltración se consideraron infracciones graves tras una intrusión que comprometió 24 millones de contratos.

Para estructurar esta dimensión, el Módulo de gobernanza del RGPD de Viqtor Ofrece un marco operativo de simplicidad bíblica, directamente utilizable.
¿Desea evaluar concretamente su nivel de exposición? El equipo de Viqtor puede ayudarle en un diagnóstico adaptado a su negocio.

Desarrollar un enfoque eficaz para el cumplimiento del RGPD

Mapa antes de corregir

Ningún proceso serio de cumplimiento del RGPD comienza sin un mapeo exhaustivo de las actividades de tratamiento de datos. Este paso es esencial para todo lo demás: identificar los flujos de datos, las finalidades, los destinatarios, los periodos de conservación y las bases jurídicas. La información resultante se incorpora al registro de tratamiento, un documento obligatorio y el primer elemento que se solicita en caso de una auditoría de la CNIL.

Obtención de contratos y la cadena de subcontratación

Todo proveedor de servicios que procese datos en su nombre debe regirse por un contrato que cumpla con el artículo 28 del RGPD: proveedor de alojamiento web, editor de software como servicio (SaaS), agencia de marketing, empresa de nóminas. Una sola cláusula faltante puede ser suficiente para que usted sea responsable en caso de una violación de datos en las instalaciones del subcontratista. Este punto es aún más importante dado que muchas herramientas transfieren datos fuera de la Unión Europea, lo que requiere medidas de seguridad específicas que rara vez se formalizan.

Implementación de una gestión sostenible

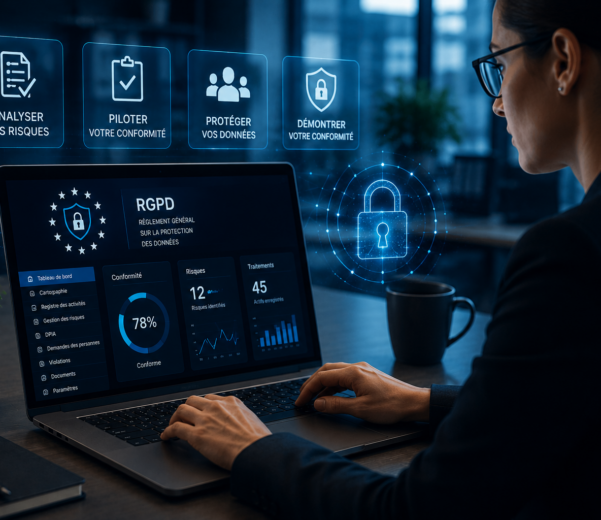
El cumplimiento normativo no es un proyecto, sino un proceso. Este proceso incluye una revisión anual de las actividades de procesamiento de datos, un procedimiento documentado de gestión de violaciones de seguridad (notificación en un plazo de 72 horas), un plan de capacitación, el seguimiento de las solicitudes de derechos de los interesados y un panel de control con un resumen para la dirección. Guía de Viqtor sobre datos personales detalla estas mejores prácticas.

En conclusión

El riesgo de incumplimiento del RGPD ha cambiado de naturaleza en los últimos dos años. Es más probable debido a la estandarización de los controles. Más costoso, ya que las autoridades están adoptando una estrategia de imposición de multas ejemplares. Más visible, puesto que el cumplimiento se está convirtiendo en un estándar contractual exigido por clientes y socios.

Para un líder, la cuestión ya no es si el esfuerzo merece la pena, sino cómo estructurarlo eficazmente. Un enfoque bien ejecutado —mapeo, gobernanza, seguridad y monitorización— siempre resulta menos costoso que una penalización y, a largo plazo, constituye una verdadera ventaja competitiva.

¿Desea garantizar el cumplimiento de la normativa? Chatea con un experto de Viqtor. para estructurar tu enfoque a lo largo del tiempo.

Preguntas frecuentes: Tus preguntas como líder

Todas ellas. En cuanto una empresa procesa datos de personas físicas residentes en la Unión Europea (clientes, potenciales clientes, empleados, proveedores), queda sujeta al RGPD. El tamaño, la categoría y el sector no influyen. En 2024, casi 8 de cada 10 sanciones impuestas por la CNIL (Autoridad Nacional de Informática y Libertades de Francia) se dirigieron a microempresas y pymes.

La CNIL (Autoridad Francesa de Protección de Datos) envía primero una notificación por correo, citación o visita in situ. La empresa dispone entonces de un plazo para facilitar la documentación solicitada: registro de tratamiento de datos, política de privacidad, contratos de subcontratación y medidas de seguridad. Si se detectan deficiencias, se emite una notificación formal que da inicio a un periodo de subsanación. Si la situación no se corrige, se inician procedimientos sancionadores.

Sí, y ocurre con frecuencia. El RGPD impone obligaciones específicas a los encargados del tratamiento de datos: seguridad, registros, notificación de violaciones de seguridad y cumplimiento de las instrucciones documentadas. Una multa de la CNIL puede recaer únicamente sobre el encargado del tratamiento, únicamente sobre el responsable del tratamiento o sobre ambos. Por lo tanto, los contratos del artículo 28 son esenciales para aclarar quién es responsable de qué.

En un plazo de 90 días, se pueden implementar tres medidas de gran impacto: auditar y actualizar el registro de procesamiento; verificar que todos los contratos de subcontratación incluyan las cláusulas obligatorias del artículo 28; y reforzar la seguridad técnica básica (autenticación multifactor, cifrado, gestión estricta del acceso). Estas tres medidas abarcan la mayoría de los motivos recientes de sanciones.

El RGPD establece dos multas máximas: hasta 10 millones de euros o 2 100 millones de yuanes de facturación anual global para infracciones de primer nivel, y hasta 20 millones de euros o 4 100 millones de yuanes de facturación global para infracciones graves (falta de base jurídica, vulneración de derechos, transferencias de datos no reguladas). Además de estas sanciones administrativas, también existen sanciones penales según el Código Penal francés.

Destacan varios casos: Meta, multada con 1200 millones de euros en 2023 por transferencias de datos a Estados Unidos; Uber, con 290 millones de euros en 2024 por transferencias inseguras; Amazon France Logistique, con 32 millones de euros en 2024 por monitorización desproporcionada de empleados; y Google, con 325 millones de euros, y Shein, con 150 millones de euros en 2025 por infracciones relacionadas con las cookies. Estos casos ilustran la magnitud de los riesgos y la diversidad de delitos sancionados.

// NOTICIAS

Leer noticias recientes