1. Welkom
  2. Bronnen
  3. Blog

Wat zijn de risico's van het niet naleven van de AVG? ?

Bijgewerkt DE

Risico's van niet-naleving van de AVG: wat elke manager moet begrijpen vóór 2026

De Algemene Verordening Gegevensbescherming (AVG) is een Europese verordening die de persoonsgegevens van burgers van de Europese Unie beschermt. Het niet naleven ervan kan ernstige gevolgen hebben voor bedrijven en organisaties. Wat zijn de risico's? Laten we er eens dieper op ingaan.

Gegevensbeveiliging: vergissen is menselijk.

Veel leidinggevenden van mkb's en middelgrote bedrijven denken nog steeds dat de CNIL (Franse Autoriteit voor Gegevensbescherming) zich alleen richt op digitale giganten. De cijfers vertellen echter een ander verhaal: in 2024 was bijna 8 op de 10 sancties gericht tegen zeer kleine bedrijven en mkb's. Dit artikel legt in duidelijke, begrijpelijke taal uit welke risico's er daadwerkelijk zijn, wat de meest voorkomende kwetsbaarheden zijn en welke concrete stappen ertegen kunnen worden genomen.

Een andere belangrijke ontwikkeling, die vaak door managers wordt onderschat, is dat de CNIL haar detectiemogelijkheden aanzienlijk heeft gemoderniseerd. De autoriteit kan nu de GDPR-volwassenheid van een organisatie beoordelen door rechtstreeks de websites te scannen, op verschillende diepten. Cookiebanners, trackers, juridische mededelingen, gegevensverzamelingsformulieren, privacybeleid, protocolbeveiliging: dit alles kan op afstand, zonder voorafgaande kennisgeving, worden geanalyseerd en als uitgangspunt dienen voor een formele audit.

Deze industrialisatie is gebaseerd op kunstmatige intelligentie, waardoor de CNIL (Franse Autoriteit voor Gegevensbescherming) deze online audits op grote schaal en geautomatiseerd kan uitvoeren. Waar een menselijke medewerker voorheen enkele tientallen websites per jaar controleerde, kunnen algoritmes nu duizenden websites per dag analyseren, terugkerende inbreuken identificeren en zich specifiek richten op de meest kwetsbare organisaties. Voor het mkb is de "achtergrondruis" van de regelgeving daardoor fundamenteel veranderd: onzichtbaar zijn is niet langer voldoende om detectie te voorkomen.

Belangrijkste conclusies

  • Zware financiële sancties: tot maximaal 20 miljoen euro of 4.% wereldwijde omzet, afhankelijk van welk bedrag hoger is.
  • Uitgebreid doelwit: Het merendeel van de sancties die door de CNIL worden opgelegd, betreft nu zeer kleine bedrijven en het mkb.
  • Meerdere gevolgen: boetes, strafrechtelijke sancties, reputatieschade, verlies van contracten, schadeclaims.
  • Hoofdhendel: Een gestructureerde aanpak van de AVG-naleving, aangestuurd door het management en ondersteund door een functionaris voor gegevensbescherming (DPO), verlaagt het risico aanzienlijk.
  • Trends voor 2025-2026: Free en Free Mobile kregen een boete van €42 miljoen, France Travail €5 miljoen en Shein €150 miljoen. Minder boetes, maar wel veel hoger.

Inzicht in het risico van niet-naleving van de AVG voor een bedrijf

Waar hebben we het precies over?

De Algemene Verordening Gegevensbescherming (AVG) regelt sinds mei 2018 alle handelingen met persoonsgegevens: het verzamelen, opslaan, doorgeven, profileren en verwijderen ervan. Iedere organisatie die deze gegevens verwerkt – klanten, potentiële klanten, werknemers, leveranciers – valt onder de AVG, ongeacht de omvang of sector.

Het niet naleven van de AVG is niet zomaar een administratieve fout. Het brengt civiele, bestuurlijke en soms strafrechtelijke aansprakelijkheid met zich mee voor de verantwoordelijke voor de gegevensverwerking, wat meestal het bedrijf zelf is, of diens wettelijke vertegenwoordiger.

Wie wordt er nu echt door getroffen?

De regel is breed: als uw bedrijf persoonsgegevens verwerkt van personen die in de Europese Unie wonen, valt u eronder. Dit geldt voor zowel de lokale winkelier met een loyaliteitsprogramma als de holding die een internationale groep beheert.

Drie actoren staan centraal: gegevensbeheerders, gegevensverwerkers (IT-dienstverleners, marketingbureaus, hostingproviders) en eventuele medeverantwoordelijken. Elk van deze partijen kan afzonderlijk worden gesanctioneerd, een feit waar veel bedrijven zich niet van bewust zijn.

Waarom is dit onderwerp nu weer zo actueel?

De toepassing van de AVG leek lange tijd ongelijkmatig. Die tijd is voorbij. In 2022 heeft de CNIL (de Franse Autoriteit voor Gegevensbescherming) een vereenvoudigde sanctieprocedure ingevoerd waarmee snel boetes tot € 20.000 kunnen worden opgelegd zonder de identiteit van de organisatie bekend te maken. Als gevolg hiervan werden in 2024 69 vereenvoudigde sancties opgelegd, bijna drie keer zoveel als in 2023.

In grote zaken lopen de bedragen enorm op. Alleen al in 2025 bedroegen de boetes voor twee rechtszaken over cookies €475 miljoen, waaronder €325 miljoen voor Google en €150 miljoen voor Shein. De boodschap is duidelijk: minder rechtszaken, maar wel voorbeeldige boetes.

Welke GDPR-boete is van toepassing op een bedrijf dat zich niet aan de regels houdt?

Administratieve boetes opgelegd door de CNIL

De AVG kent twee maximumbedragen. Het eerste, tot € 10 miljoen of 2 TP4T aan wereldwijde jaaromzet, is gericht op overtredingen zoals het ontbreken van een verwerkingsregister of het niet uitvoeren van een effectbeoordeling. Het tweede, tot € 20 miljoen of 4 TP4T aan wereldwijde omzet, bestraft de ernstigste overtredingen: gebrek aan rechtsgrondslag, schending van de rechten van de betrokkene en ongereguleerde internationale gegevensoverdrachten.

De meest veelzeggende boete van de CNIL in de afgelopen jaren is niet een boete van miljoenen euro's, maar die van december 2024 voor Amazon France Logistique: €32 miljoen voor surveillance die als onevenredig werd beschouwd ten opzichte van de veiligheid van orderpickers. De boodschap is duidelijk: zelfs een systeem dat als "productief" wordt gepresenteerd, kan illegaal worden als het de privacy van werknemers schendt.

GDPR strafrechtelijke sancties

Naast de administratieve aspecten voorziet het Franse strafrecht in strafbare feiten in verband met de AVG, zoals gevangenisstraf van maximaal vijf jaar en een boete van € 300.000 voor particulieren, en € 1,5 miljoen voor rechtspersonen. Deze straffen gelden voor frauduleuze gegevensverzameling, de verwerking van gevoelige gegevens zonder wettelijke grondslag en misbruik van gegevens. Hoewel dergelijke vervolgingen zeldzaam zijn, kunnen ze worden toegevoegd aan een procedure bij de CNIL (Franse Autoriteit voor Gegevensbescherming).

De indirecte gevolgen zijn vaak het kostbaarst.

Een GDPR-sanctie brengt kosten met zich mee die veel verder reiken dan de boete: imagoschade, vooral in B2B-markten waar compliance een aankoopcriterium is geworden; verlies van contracten, omdat sommige klanten nu formeel bewijs van compliance eisen in hun aanbestedingen; schadevergoedingseisen van de betrokkenen, individueel of via collectieve rechtszaken; interne herstelkosten die vaak hoger uitvallen dan de boete zelf.

Hoe wordt een CNIL-audit geactiveerd?

Bronnen en vormen van controle

Een audit van de CNIL kan worden aangevraagd naar aanleiding van een klacht (de CNIL ontving er in 2024 bijna 17.800), een melding van een overtreding door het bedrijf, een jaarlijks prioriteitspunt of negatieve berichtgeving in de media. Er bestaan vier vormen van audit: inspectie ter plaatse, hoorzitting, online beoordeling en documentenbeoordeling. De laatste, waarbij een gedetailleerde vragenlijst wordt gebruikt, komt het vaakst voor en wordt het meest onderschat.

De procedure

Als er overtredingen worden geconstateerd, geeft de CNIL eerst een formele kennisgeving met een deadline uit. In 2024 werden 180 formele kennisgevingen verstuurd. Dit is vaak de laatste kans om een openbare sanctie te voorkomen. Anders opent het besloten panel een procedure die zes tot achttien maanden kan duren. Voor meer informatie kunt u de CNIL raadplegen. Viqtor-handleiding voor GDPR-nalevingsaudits.

De meest voorkomende zwakke punten in het bedrijfsleven

Een gebrekkig databeheer

Dit is de belangrijkste risicofactor. Veel bedrijven hebben in 2018 een AVG-beleid opgesteld, opgeborgen en er nooit meer naar gekeken. Echter, tools, dienstverleners en datastromen evolueren voortdurend. Zonder continue monitoring wordt de kloof met de realiteit steeds groter. Dit probleem valt rechtstreeks onder de verantwoordelijkheid van het management: het principe van verantwoording, zoals vastgelegd in artikel 5.2 van de AVG, vereist dat te allen tijde naleving wordt aangetoond. Dit is geen verplichting tot het leveren van middelen, maar een verplichting tot het leveren van bewijs.

De afwezigheid of slechte positionering van de DPO

Het aanstellen van een functionaris voor gegevensbescherming (FG) is verplicht voor overheidsinstanties, organisaties die op grote schaal gevoelige gegevens verwerken of organisaties die systematisch personen monitoren. In de praktijk profiteren veel bedrijven ervan om een FG aan te stellen, zelfs zonder formele verplichting, omdat dit de verantwoordelijkheidsstructuur versterkt. De FG moet echter wel over de nodige middelen beschikken om te kunnen handelen: direct contact met het management, een budget, onafhankelijkheid en betrokkenheid bij projecten. Recent zijn er diverse sancties opgelegd aan bedrijven die uitsluitend een formele FG hebben aangesteld.

Ondergedimensioneerde technische beveiliging

Dit is de belangrijkste reden geworden voor aanzienlijke sancties. In 2025 had 29% van de Europese boetes betrekking op ontoereikende technische en organisatorische maatregelen. De zaak Free en Free Mobile, waarvoor in januari 2026 een boete van in totaal € 42 miljoen werd opgelegd, illustreert dit perfect: het ontbreken van multifactorauthenticatie bij VPN-toegang en de ineffectiviteit van systemen voor het detecteren van datalekken werden als ernstige schendingen beschouwd nadat een inbraak 24 miljoen contracten had gecompromitteerd.

Om deze dimensie te structureren, de De GDPR-governancemodule van Viqtor biedt een direct bruikbaar operationeel kader van bijbelse eenvoud.
Wilt u uw blootstellingsniveau concreet inschatten? Het Viqtor-team kan u helpen. een diagnose op maat voor uw bedrijf.

Een effectieve GDPR-nalevingsaanpak ontwikkelen

Kaart vóór correctie

Geen serieus GDPR-nalevingsproces begint zonder een uitgebreide inventarisatie van alle gegevensverwerkingsactiviteiten. Deze stap is essentieel voor al het andere: het identificeren van gegevensstromen, doeleinden, ontvangers, bewaartermijnen en wettelijke grondslagen. De verkregen informatie wordt opgenomen in het verwerkingsregister, een verplicht document en het eerste item dat wordt opgevraagd bij een audit door de CNIL.

Het veiligstellen van contracten en de onderaannemingsketen

Elke dienstverlener die namens u gegevens verwerkt, moet gebonden zijn aan een contract dat voldoet aan artikel 28 van de AVG: hostingprovider, SaaS-aanbieder, marketingbureau, salarisadministratiebedrijf. Een enkele ontbrekende clausule kan al voldoende zijn om u aansprakelijk te stellen in geval van een datalek bij de onderaannemer. Dit is des te belangrijker omdat veel tools gegevens buiten de Europese Unie overdragen, wat specifieke waarborgen vereist die zelden formeel zijn vastgelegd.

Implementatie van duurzaam beheer

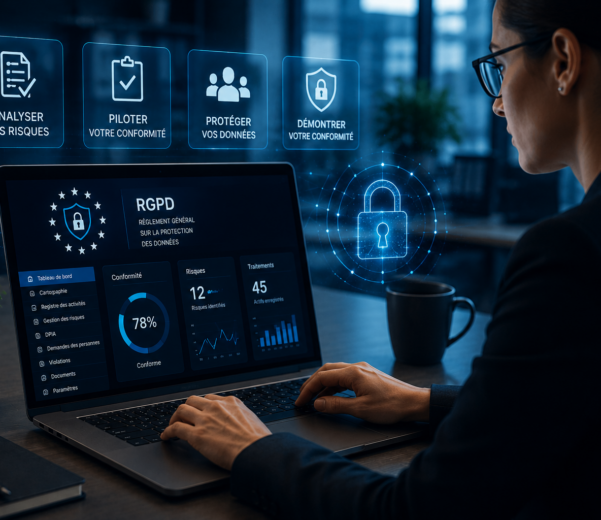
Compliance is geen project, maar een proces. Dit omvat een jaarlijkse evaluatie van de gegevensverwerkingsactiviteiten, een gedocumenteerde procedure voor het beheer van datalekken (melding binnen 72 uur), een trainingsplan, monitoring van verzoeken van betrokkenen met betrekking tot hun rechten en een samenvattend dashboard voor het management. Viqtor-handleiding voor persoonsgegevens Deze beste praktijken worden in detail beschreven.

Kortom,

Het risico op niet-naleving van de AVG is de afgelopen twee jaar veranderd. Het is waarschijnlijker geworden doordat de controles steeds meer gestandaardiseerd worden. Het is duurder geworden doordat autoriteiten een strategie hanteren waarbij voorbeeldige boetes worden opgelegd. Het is zichtbaarder geworden doordat naleving een contractuele norm is die door uw klanten en partners wordt verwacht.

Voor een leider is de vraag niet langer of de inspanning de moeite waard is, maar hoe deze effectief te structureren. Een goed uitgevoerde aanpak – inclusief inventarisatie, governance, beveiliging en monitoring – is altijd goedkoper dan een boete en vormt op de lange termijn een reëel concurrentievoordeel.

Wilt u ervoor zorgen dat u aan alle voorschriften voldoet? Chat met een Viqtor-expert. om je aanpak in de loop van de tijd te structureren.

Veelgestelde vragen — Jouw vragen als leider

Allemaal. Zodra een bedrijf de gegevens verwerkt van natuurlijke personen die in de Europese Unie wonen – klanten, potentiële klanten, werknemers, leveranciers – valt het onder de GDPR. Grootte, status en sector maken geen verschil. In 2024 was bijna 8 op de 10 sancties die de CNIL (Franse Autoriteit voor Gegevensbescherming) oplegde gericht tegen micro-ondernemingen en het mkb.

De CNIL (Franse Autoriteit voor Gegevensbescherming) stuurt eerst een kennisgeving, per post, dagvaarding of door middel van een bezoek ter plaatse. Het bedrijf krijgt vervolgens een bepaalde tijd om de gevraagde documenten aan te leveren: verwerkingsregister, privacybeleid, onderaannemingsovereenkomsten en beveiligingsmaatregelen. Indien er tekortkomingen worden geconstateerd, wordt een formele kennisgeving verstuurd, waarmee een hersteltermijn ingaat. Als de situatie niet wordt rechtgezet, worden sanctieprocedures gestart.

Ja, en het gebeurt regelmatig. De AVG legt specifieke verplichtingen op aan gegevensverwerkers: beveiliging, registratie, melding van datalekken en naleving van vastgelegde instructies. Een boete van de CNIL kan alleen gericht zijn op de gegevensverwerker, alleen op de verwerkingsverantwoordelijke, of op beiden. Artikel 28-contracten zijn daarom essentieel om duidelijk te maken wie waarvoor verantwoordelijk is.

Binnen 90 dagen kunnen drie belangrijke maatregelen worden genomen: het verwerkingsregister controleren en bijwerken; verifiëren of alle onderaannemingsovereenkomsten de verplichte bepalingen van artikel 28 bevatten; en de basisbeveiliging versterken (multifactorauthenticatie, encryptie, strikt toegangsbeheer). Deze drie maatregelen dekken de meeste recente gronden voor sancties.

De AVG stelt twee maximale boetes vast: tot € 10 miljoen of 2 % van de wereldwijde jaaromzet voor overtredingen van het eerste niveau, en tot € 20 miljoen of 4 % van de wereldwijde omzet voor ernstige overtredingen (gebrek aan rechtsgrond, schending van rechten, ongereguleerde gegevensoverdracht). Naast deze administratieve sancties zijn er ook strafrechtelijke sancties op grond van het Franse Wetboek van Strafrecht.

Enkele gevallen springen eruit: Meta, dat in 2023 een boete van € 1,2 miljard kreeg voor gegevensoverdracht naar de Verenigde Staten; Uber, € 290 miljoen in 2024 voor onveilige overdrachten; Amazon France Logistique, € 32 miljoen in 2024 voor disproportionele monitoring van werknemers; en Google, € 325 miljoen en Shein, € 150 miljoen in 2025 voor overtredingen met betrekking tot cookies. Deze gevallen illustreren de omvang van de risico's en de diversiteit aan bestrafte overtredingen.

// NIEUWS

Lees het laatste nieuws